
Luka nazwana SMS of Death jest naprawdę przerażająca. Wystarczy atak z użyciem SMS-ów, aby smartfon z Androidem doprowadzić do poważnej usterki.
SMS of Death może uszkodzić smartfon z Androidem
Nieco mniej straszne są luki, których wykorzystanie przez hakerów łatwo jest dostrzec. Natomiast SMS of Death działa po cichu, a użytkownik niekoniecznie od razu widzi jego skutki. Co gorsza, w trakcie ataku na smartfonie przerywane jest połączenie telefoniczne, w tym także z numerami alarmowymi.
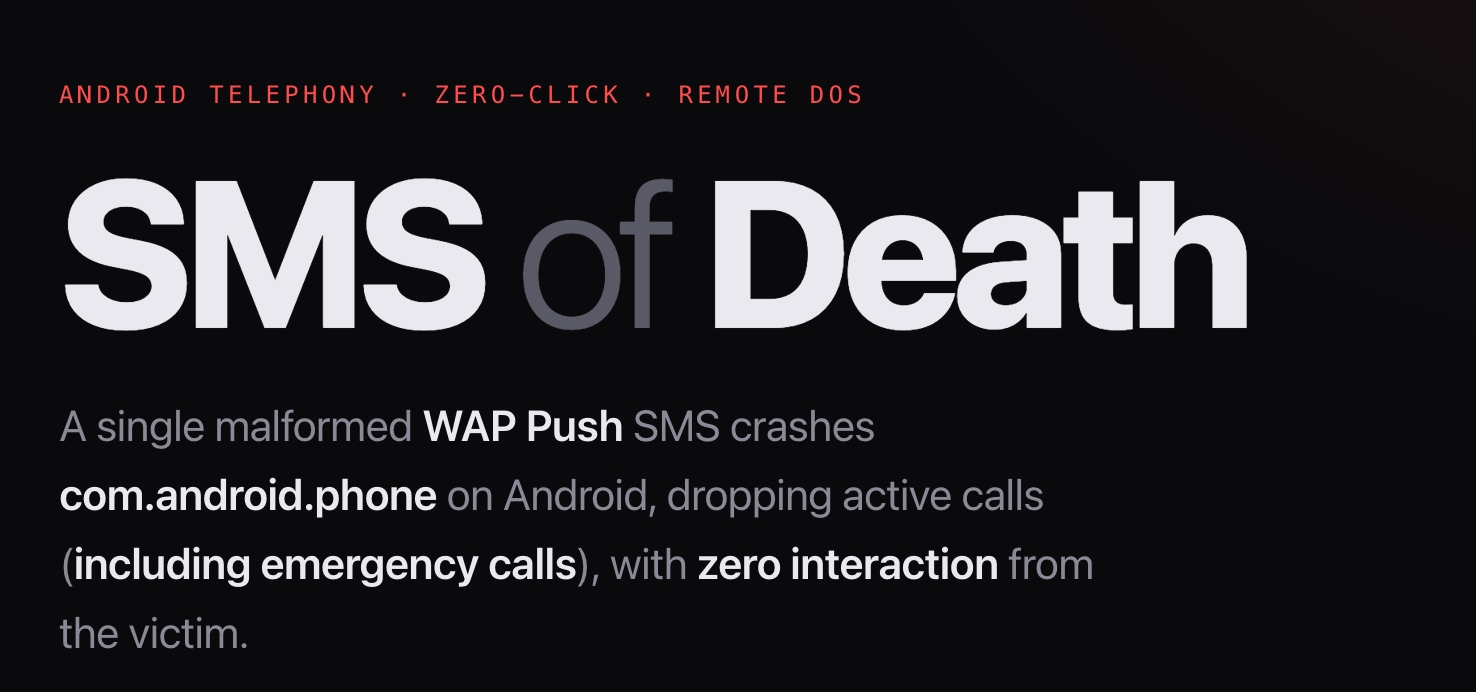
Zadanie atakującego sprowadza się do wysłania specjalnie spreparowanej wiadomości tekstowej (SMS typu WAP Push). Taka wiadomość nie pojawia się jak zwykły SMS – użytkownik nie widzi żadnego powiadomienia, a także z jego perspektywy żaden ślad nie pojawia się w aplikacji obsługującej SMS-y. Natomiast Android ma duże problemy z jej przetworzeniem.
Złośliwa wiadomość doprowadza do awarii usługi odpowiadającej za połączenia telefoniczne. Niestety, to nie koniec problemów. Badacz bezpieczeństwa Mark Blaszczyk, który odkrył omawianą lukę, zwraca uwagę, że smartfon może stać się praktycznie bezużyteczny. Otóż Android próbuje cały czas przetworzyć spreparowaną wiadomość, a około 20 wiadomości powinno wystarczyć, aby doprowadzić do powtarzającej się pętli restartów urządzenia.
Narażonych ma być mnóstwo urządzeń – luka pojawia się w Androidzie 12 i nowszych wersjach systemu operacyjnego. Nie jest to tylko teoria, bowiem udało się ją odtworzyć na sprzęcie Samsunga i smartfonach Google Pixel, ale podatne są też urządzenia innych producentów.
Dziwna reakcja ze strony Google
Mark Blaszczyk zdecydował się poinformować Google o swoim odkryciu na początku maja 2026 roku. Minęło więc kilka miesięcy i pewnie sprzęt z Androidem, o ile jest jeszcze aktualizowany, został już załatany? Cóż, sytuacja jest skomplikowana i wymaga wyjaśnienia.
Zgłoszenie miało zostać wielokrotnie niezaakceptowane przez Google. Raczej nie było to celowe działanie firmy, a wynik błądu. Serwis Android Authority spekuluje, że przyczyną całego zamieszania mógł być brak odpowiedniej komunikacji wewnętrznej lub zaklasyfikowanie raportu jako duplikatu. Nie zmienia to jednak faktu, że Blaszczyk, mimo licznych prób nawiązania kontaktu, został odrzucany. Jego reakcja nie powinna dziwić.
Badacz bezpieczeństwa, po nieudanym zgłoszeniu sprawy do Google, publiczne ujawnił lukę i przedstawił jej działanie. Nie zrobił tego od razu, a dopiero w październiku. Firma dostała więc mnóstwo czasu na reakcję.
Google jednak pracowało nad usunięciem problemu
Robi się jeszcze „ciekawiej”, gdy poznamy działania podjęte przez Google. Poprawka miała powstać już 15 czerwca. Następnie została udostępniona w ramach lipcowych wydań testowych (security previews). Przyznano jej identyfikator CVE-2026-58882 i uznano za krytyczną.
Poprawka – według GrapheneOS – ma być częścią listopadowego biuletynu bezpieczeństwa Androida. Z kolei Blaszczyk wskazuje, że pojawiła się w październikowej aktualizacji bezpieczeństwa dla Androida w wersji od 14 do 17. Obie te informacje niekoniecznie są ze sobą sprzeczne – łatki bezpieczeństwa mogą być wydane wcześniej, zanim zostaną oficjalnie opisane w publicznym biuletynie.