
Doszło do kolejnego, skutecznego ataku hakerskiego, na skutek którego dane Polaków dostały się w niepowołane ręce. Firma, która padła ofiarą tego incydentu, wystosowała apel do swoich klientów.
Atak hakerski na „Pismo”. Wyciekły dane użytkowników
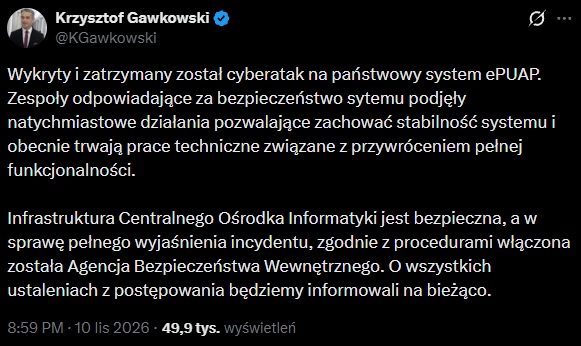
Cyberprzestępcy każdego dnia przeprowadzają ataki na systemy rządowe oraz prywatnych firm – również w Polsce. W ubiegłym tygodniu wicepremier i minister cyfryzacji, Krzysztof Gawkowski, poinformował, że wykryto i zatrzymano cyberatak na państwowy system ePUAP. Teraz natomiast ujawniono, że wyciekły dane użytkowników „Pisma” – miesięcznika społeczno-kulturalnego, publikowanego przez Fundację Pismo z siedzibą w Warszawie.
„Pismo” poinformowało, że na skutek ataku hakerskiego na byłego dewelopera serwisu magazynpismo.pl, wyciekły dane zarejestrowanych czytelników i prenumeratorów. Incydent dotyczy jednak wyłącznie osób, które posiadały konta w ww. serwisie w listopadzie 2023 roku, ponieważ cybeprzestępcy uzyskali dostęp do archiwalnej kopii danych.
Wśród danych, które trafiły w niepowołane ręce, znalazły się loginy, adresy e-mail oraz imiona i nazwiska, a także hasła. Te ostatnie, jak deklaruje „Pismo”, w formie zaszyfrowanej, a zatem – teoretycznie – przynajmniej bardzo trudnej do odczytania przez hakerów.
Nie wyciekły natomiast dane kart płatniczych, ponieważ informacje na ich temat nie były przechowywane przez „Pismo”, w związku z czym nie było możliwości, aby cyberprzestępca, który dokonał ataku, przejął również takie dane.
„Pismo” wystosowało apel do swoich klientów
Po uzyskaniu informacji o przeprowadzonym na byłego dewelopera serwisu magazynpismo.pl ataku hakerskim, „Pismo” zdecydowało się zresetować hasła wszystkich użytkowników oraz wysłało bezpośrednią wiadomość do każdego z nich, w której zaapelowało o zmianę hasła na inne. Z uwagi na dużą skalę, do niektórych osób e-mail mógł dotrzeć z opóźnieniem.
Ponadto „Pismo” apeluje o zmianę hasła również w serwisach, w których dana osoba używała takiego samego hasła (co jest zdecydowanie niezalecaną praktyką). Wskazana jest także ostrożność, ponieważ nie jest wykluczone, że przejęte dane zostaną wykorzystane do spersonalizowanych ataków phishingowych, w których cyberprzestępcy będą podszywać się m.in. pod „Pismo”.
Jak informuje portal Wirtualne Media, nie wiadomo, kiedy dokładnie doszło do przywoływanego ataku ani ilu dokładnie osób dane wyciekły.